Cloudflare 오류 해결 (520 원인, 525 SSL, Reverse Proxy)
서버가 멀쩡한데 사이트가 안 열린다면, 정말 서버 문제일까요? Cloudflare와 Synology Reverse Proxy, Docker를 함께 쓰는 구조에서 520과 525 오류가 번갈아 나타났을 때, 저는 처음에 WordPress 설정부터 뒤지기 시작했습니다. 그게 첫 번째 실수였습니다. 문제는 코드가 아니라 연결 구조 그 자체에 있었습니다.
520 원인: “서버가 살아있는데 왜 안 열리지?”
새로고침하면 바로 열립니다. 5분 뒤에 접속하면 또 됩니다. 그런데 어떤 순간에는 화면에 이런 메시지가 뜹니다. “Web Server Is Returning an Unknown Error, Error 520.” 제가 직접 겪었을 때 가장 당황스러웠던 건 Docker 컨테이너도 정상, CPU도 정상, 메모리도 여유가 있었다는 점입니다. 서버가 완전히 죽었다면 새로고침 한 번으로 살아날 리가 없으니까요.
Cloudflare 520 오류란 Cloudflare가 원본 서버로부터 정상적인 HTTP 응답을 받지 못했을 때 나타나는 오류입니다. 쉽게 말해 Cloudflare까지는 요청이 잘 도달했는데, 그 다음 구간인 Cloudflare와 원본 서버 사이에서 뭔가 꼬였다는 신호입니다. 중요한 건 Cloudflare 자체는 정상 표시가 된다는 점입니다. 그래서 “Cloudflare 문제겠지”라고 단정하면 오히려 방향을 잘못 잡게 됩니다.
이 오류가 간헐적으로 발생한다는 것 자체가 중요한 단서입니다. 항상 안 열리는 게 아니라 가끔씩 안 열린다는 건, 어느 한 구간의 연결이 순간적으로 처리되지 못하고 있다는 뜻입니다. 저는 그때부터 WordPress나 PHP보다 그 앞쪽, 즉 Cloudflare와 Reverse Proxy 사이의 구간을 보기 시작했습니다.
525 SSL 핸드셰이크 실패가 더 골치 아팠던 이유
520만 나왔다면 그나마 범위를 좁힐 수 있었을 텐데, 어느 날부터는 525도 함께 나타났습니다. “SSL Handshake Failed, Error 525.” 520과는 느낌이 완전히 달랐습니다.
SSL 핸드셰이크(SSL Handshake)란 클라이언트와 서버가 암호화 통신을 시작하기 전에 서로의 인증서를 확인하고 암호화 방식을 맞추는 과정입니다. 이 과정에서 문제가 생기면 연결 자체가 성립되지 않습니다. Cloudflare 525 오류는 바로 이 핸드셰이크 단계, 즉 Cloudflare와 원본 서버 사이의 SSL/TLS 협상이 실패했을 때 발생합니다.
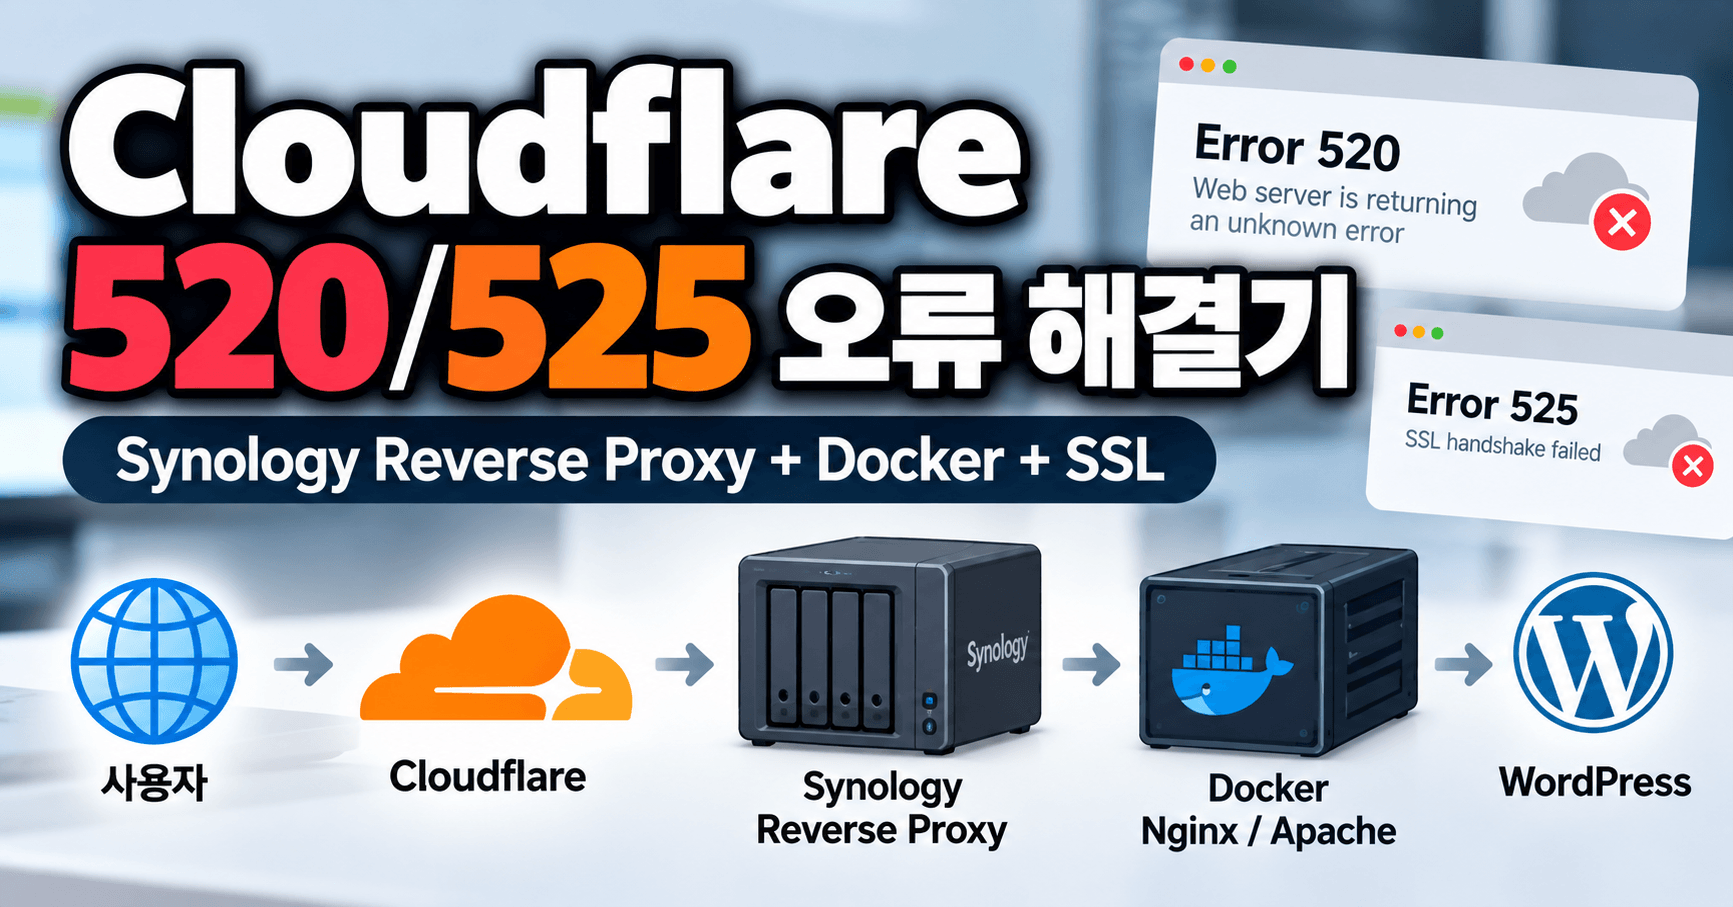
제가 사용하는 구조를 다시 생각해봤습니다. 외부에서 들어오는 요청은 Cloudflare를 거쳐 Synology Reverse Proxy로 향하고, 거기서 다시 Docker 안의 Nginx 또는 Apache로 전달됩니다. 겉으로 보기엔 주소창에 자물쇠 하나가 보일 뿐이지만, 실제로는 여러 구간에서 HTTPS 연결이 이어지고 있는 구조입니다. 그 중 어느 한 구간의 인증서 설정이 맞지 않으면 525가 발생할 수 있었습니다.
특히 Cloudflare의 암호화 모드가 Full로 설정되어 있을 경우, Cloudflare는 원본 서버에도 유효한 인증서가 있다고 전제하고 HTTPS로 연결을 시도합니다. 여기서 Synology Reverse Proxy나 Docker 웹서버 쪽의 인증서가 만료되거나 설정이 어긋나 있으면 핸드셰이크 자체가 실패하게 됩니다. 단독 서버로 운영할 때는 이런 문제가 거의 없었는데, Reverse Proxy가 중간에 끼어들면서 확인해야 할 지점이 늘어난 것입니다.
Reverse Proxy 구조에서 체크해야 할 것들
저처럼 Cloudflare + Synology + Docker + WordPress를 함께 쓰는 경우, 요청이 실제로 거치는 경로는 생각보다 깁니다. 이 경로를 한 단계씩 따라가 보는 게 문제 해결의 출발점이었습니다.
- Cloudflare 대시보드 접속 후 해당 도메인 선택 (여러 사이트 관리 중이라면 반드시 대상 도메인을 다시 확인)
- SSL/TLS 설정에서 암호화 모드가 Full로 되어 있는지 확인. Flexible로 되어 있으면 525가 발생할 수 있음
- 원본 서버 인증서(Origin Certificate) 탭 확인. Cloudflare와 원본 서버 사이 전용 인증서가 없거나 만료된 경우 새로 생성
- Cloudflare 캐시 삭제: 캐싱 메뉴 → 구성 → 모두 삭제. 오래된 캐시가 520을 유발할 수 있음
- 브라우저 캐시 삭제: 기간을 전체로 설정 후 캐시된 이미지·파일 삭제
원본 서버 인증서(Origin Certificate)란 Cloudflare가 자체적으로 발급하는 인증서로, Cloudflare와 원본 서버 사이의 구간을 암호화하는 데 사용됩니다. Let’s Encrypt 인증서와는 용도가 다르고, 브라우저에 직접 신뢰받는 인증서가 아니기 때문에 Cloudflare 프록시를 거치는 환경에서만 제대로 작동합니다. 저는 기존에 Let’s Encrypt를 쓰다가 Cloudflare로 넘어오면서 이 차이를 제대로 인식하지 못했습니다.
Reverse Proxy(리버스 프록시)란 클라이언트의 요청을 대신 받아서 내부 서버로 전달하는 중간 서버를 말합니다. Synology의 Reverse Proxy가 바로 이 역할을 합니다. 문제는 이 구간에서도 HTTPS가 사용될 수 있기 때문에, Cloudflare ↔ Synology 구간과 Synology ↔ Docker 구간을 따로 생각해야 한다는 것입니다. 이걸 하나로 뭉뚱그려 보면 원인을 찾기가 훨씬 어려워집니다.
참고로 Cloudflare 공식 문서에서는 SSL 암호화 모드별 차이와 각각의 적용 조건을 상세히 설명하고 있습니다. Full과 Full(Strict)의 차이도 명확히 정리되어 있으니 직접 확인해보시기를 권합니다.
Cloudflare를 계속 써야 할까? 솔직한 생각
이 문제를 겪으면서 솔직히 “이걸 계속 써야 하나?”라는 생각이 들었습니다. 블로그를 운영하는 입장에서 가장 중요한 건 사용자가 끊김 없이 페이지를 열 수 있느냐입니다. 그런데 520이나 525 오류가 간헐적으로 나타난다면, 아무리 좋은 콘텐츠를 올려도 방문자는 그냥 나가버리고 맙니다.
그런데 막상 다른 선택지를 생각해보면 쉽게 포기하기가 어렵습니다. Cloudflare는 단순한 CDN(콘텐츠 전송 네트워크) 이상의 역할을 합니다. CDN이란 전 세계에 분산된 서버를 이용해 사용자에게 더 빠르게 콘텐츠를 전달하는 방식입니다. 여기에 더해 DDoS 공격 차단, 방화벽, 그리고 도메인 이메일 수신처럼 실제로 꽤 유용하게 쓰는 기능들이 무료로 제공됩니다. Cloudflare의 DDoS 방어 원리를 보면 개인 서버 수준에서 직접 구축하기 어려운 보안 레이어를 대신 제공해준다는 걸 알 수 있습니다.
제가 내린 결론은 “쓰되, 구조를 제대로 이해하고 써야 한다”입니다. 문제가 생긴 건 Cloudflare 자체가 나쁜 서비스라서가 아니라, 여러 계층이 쌓인 구조에서 각 연결 지점의 설정을 꼼꼼히 확인하지 않았기 때문이었습니다. 서버 운영의 어려움은 어떤 툴을 쓰느냐보다 그 툴들이 서로 어떻게 연결되어 있는지를 파악하는 데 있습니다. 제 경험상 이건 직접 부딪혀봐야 비로소 보이기 시작합니다.
자주 묻는 질문
Q. Cloudflare 520 오류가 나타났다가 새로고침하면 되는데, 그냥 둬도 될까요?
A. 간헐적으로 발생하더라도 그냥 두면 반복됩니다. 새로고침으로 해결되는 것처럼 보여도, 특정 연결 구간에서 계속 문제가 발생하고 있다는 신호입니다. Cloudflare 캐시 삭제와 SSL 설정 확인을 먼저 진행하고, Reverse Proxy 쪽 인증서 상태도 같이 점검해보는 것이 좋습니다.
Q. Cloudflare SSL 모드를 Flexible로 설정하면 525 오류가 해결되지 않나요?
A. Flexible로 바꾸면 Cloudflare와 원본 서버 사이를 HTTP로 연결하기 때문에 핸드셰이크 오류 자체는 사라질 수 있습니다. 하지만 이 경우 원본 서버 구간의 통신이 암호화되지 않아서 보안상 취약해집니다. Reverse Proxy와 Docker를 함께 쓰는 구조라면 Full 모드를 유지하면서 원본 인증서를 제대로 설정하는 방향이 더 안전합니다.
Q. Synology Reverse Proxy를 쓰면 Cloudflare 원본 인증서를 Synology에 설치해야 하나요?
A. 맞습니다. Cloudflare의 암호화 모드가 Full인 경우, Cloudflare는 Synology 쪽에도 유효한 인증서가 있어야 핸드셰이크를 완료할 수 있습니다. Cloudflare 대시보드에서 원본 인증서를 생성한 뒤, 해당 인증서를 Synology의 인증서 관리 화면에 등록해야 525 오류를 방지할 수 있습니다.
Q. 캐시를 삭제했는데도 520 오류가 계속 나타납니다. 다음에 확인할 건 뭔가요?
A. Cloudflare 캐시와 브라우저 캐시를 모두 삭제했는데도 520이 반복된다면, Docker 컨테이너나 Nginx/Apache 웹서버의 로그를 직접 확인해보는 것이 필요합니다. 웹서버가 비정상적인 응답 코드를 반환하거나 연결을 갑자기 끊는 경우가 있고, 그 원인이 PHP 타임아웃이나 메모리 제한일 수도 있습니다.
서버 문제를 해결하면서 가장 크게 느낀 건, 에러 메시지가 알려주는 위치가 실제 문제의 위치와 다를 수 있다는 것입니다. Cloudflare가 오류를 보여준다고 해서 Cloudflare가 원인이 아닐 수 있고, WordPress가 안 열린다고 해서 WordPress 코드를 먼저 볼 필요도 없습니다. 전체 요청 경로를 한 단계씩 따라가는 습관, 그게 결국 가장 빠른 해결 방법이었습니다. Cloudflare를 처음 연결하거나 Reverse Proxy 구조를 새로 구성하는 분이라면, 각 구간의 인증서 설정부터 하나씩 확인해두시길 권합니다.
—
참고: https://www.youtube.com/watch?v=cqyMfwUQWvE